OpenCode раскрыл утечку. Под ударом ключи к нейросетям
API-ключ разрешает не только общаться с моделью, но и тратить деньги владельца. Неприятная деталь, когда он оказывается у посторонних.
· 2 мин чтения
Подключаешь свою нейросеть к удобному сервису для программирования, а вместе с удобством передаёшь ему ключ от платного API. OpenCode сообщил о нарушении безопасности, затронувшем 1,4% пользователей OpenCode Console. По словам команды, это часть пользователей с подключёнными внешними провайдерами, всем затронутым отправили письма.
Сообщение опубликовано 17 октября. Компания связала произошедшее с крупномасштабной атакой для дистилляции моделей. Под этим обычно понимают получение ответов одной модели для обучения другой. Но такая формулировка сама по себе ещё не объясняет, как именно получили доступ к ключам. Придумывать за команду способ взлома не будем.
Console и локальный OpenCode отличаются
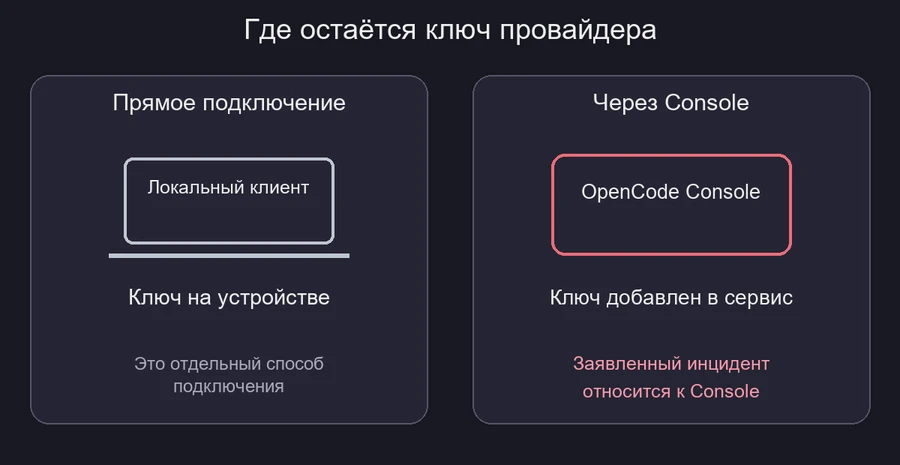
OpenCode позволяет работать с моделями разных компаний. В документации Console описан вариант, при котором ключ провайдера добавляется в рабочее пространство сервиса, а участники команды пользуются моделями через него.
Здесь и проходит существенная граница. Разработчик Dax Raad уточнил, что речь о Console, а не о самом OpenCode: ключи при прямом использовании локального клиента к команде сервиса не поступают.
1,4% относится к пользователям Console, а не ко всем, кто когда-либо установил OpenCode. Равным образом это не сообщение о взломе самих моделей OpenAI, Anthropic или Google. Проблема в доступе, который пользователь передал посреднику.
Anthropic уже отзывает ключи
Лидия Холли из команды Claude Code сообщила, что Anthropic работает с OpenCode и отозвала ключи Claude API, которые сочла затронутыми. Тем, кто сохранял ключ в OpenCode и хочет перестраховаться, она предложила создать новый.
Суммы общего ущерба из этих заявлений не следуют. В обсуждениях есть рассказы о неожиданных списаниях, но складывать их в красивую цифру потерь без проверки нельзя. Ключи, счета и число пострадавших пользователей вообще считаются по-разному.
Что проверить, если сохранял ключ в Console
Сначала выясни, где именно был подключён провайдер, и проверь уведомления OpenCode. По заявлению компании, письма ушли всем затронутым. Если в истории использования видны чужие запросы, само отсутствие письма не отменяет необходимость разобраться с ними.
Скомпрометированный ключ нужно отозвать у провайдера, а затем заменить в тех приложениях, где он использовался. Просто удалить его из настроек посредника недостаточно: уже скопированный ключ от этого не перестаёт работать. Проверь и расход API за последние дни.
Удобный общий доступ к моделям полезен. Но ключ к платному API стоит воспринимать как разрешение распоряжаться твоим счётом, а не как ещё одну безобидную строчку настроек. Давать такое разрешение сервису можно. Забывать, кому его выдал, уже довольно дорогое удобство.